W Bookassist ochrona Państwa konta oraz danych gości jest zawsze priorytetem. W ramach naszej ciągłej inwestycji w bezpieczeństwo platformy wprowadziliśmy dodatkowy krok weryfikacji podczas logowania do extranetu: uwierzytelnianie wieloskładnikowe (MFA).
Zobacz, jak to działa:
Czym jest uwierzytelnianie wieloskładnikowe?
Uwierzytelnianie wieloskładnikowe (MFA) to metoda zabezpieczeń, która wymaga potwierdzenia tożsamości na dwa różne sposoby przed zalogowaniem, zamiast polegać wyłącznie na haśle.
Po włączeniu MFA logowanie do extranetu Bookassist obejmuje:
- Coś, co Państwo znają — nazwę użytkownika i hasło, jak dotychczas.
- Coś, co Państwo posiadają — jednorazowy kod weryfikacyjny wysyłany na adres e-mail przypisany do danej nazwy użytkownika.
Logowanie może dokończyć wyłącznie osoba mająca dostęp zarówno do hasła, jak i do skrzynki e-mail, co znacznie utrudnia komukolwiek innemu dostęp do konta — nawet gdyby hasło zostało odgadnięte, skradzione lub ujawnione.
Wskazówka: proszę używać unikalnego, poprawnego adresu e-mail dla każdego użytkownika. Każda nazwa użytkownika powinna mieć przypisany własny, działający adres e-mail, zamiast współdzielenia jednej skrzynki przez kilku pracowników. Dzięki temu kody weryfikacyjne zawsze trafiają szybko do właściwej osoby, unika się niejasności co do tego, kto powinien sprawdzać kod, a dostęp każdej osoby pozostaje jednoznacznie z nią powiązany — to ważny element prawidłowego i bezpiecznego korzystania z MFA.
To nie tylko dobra praktyka — to konieczność. Jeśli adres e-mail przypisany do danej nazwy użytkownika jest nieprawidłowy, błędnie wpisany lub przestał działać, kod weryfikacyjny po prostu nie zostanie dostarczony — co oznacza, że dany użytkownik w ogóle nie będzie mógł dokończyć logowania. Prosimy o upewnienie się, że adres e-mail każdego użytkownika jest poprawny i aktywny przed kolejnym odnowieniem hasła, aby uniknąć niespodziewanej blokady dostępu do extranetu.
Dlaczego Bookassist wprowadza MFA?
W Bookassist ochrona Państwa konta i informacji jest priorytetem. Nieustannie szukamy sposobów, aby extranet Bookassist był jeszcze bezpieczniejszy. Uwierzytelnianie wieloskładnikowe (MFA) to najnowszy krok w ramach tych ciągłych działań. Dodaje prostą, dodatkową warstwę ochrony do już istniejących zabezpieczeń, pomagając zapewnić, że do extranetu mają dostęp wyłącznie autoryzowani użytkownicy.
Działanie to wspiera również nasze zobowiązanie do zgodności ze standardem PCI DSS — normą bezpieczeństwa regulującą sposób ochrony danych kart płatniczych — pomagając nam utrzymywać bezpieczeństwo danych gości i hoteli na najwyższym poziomie branżowym, zarówno dziś, jak i w miarę pojawiania się nowych dobrych praktyk.
Wprowadzenie MFA jest częścią naszego stałego zobowiązania do zapewniania klientom bezpiecznego i niezawodnego korzystania z extranetu.
Kilka informacji wartych poznania na temat naszego podejścia:
- Brak aplikacji do instalacji. Kody weryfikacyjne są wysyłane e-mailem, więc nie ma potrzeby niczego pobierać ani konfigurować na telefonie czy komputerze.
- Brak nagłych zakłóceń. Nie zostaną Państwo wylogowani ani zablokowani bez ostrzeżenia. MFA zostanie automatycznie włączone na koncie przy najbliższym wymaganym odnowieniu hasła.
- Minimalny wpływ na codzienną pracę. Po zarejestrowaniu jedyną zmianą będzie wpisywanie krótkiego kodu z e-maila przy każdym logowaniu.
Jak działa MFA
Każde logowanie przebiega według tego samego prostego schematu:
- Proszę wpisać nazwę użytkownika i hasło jak zwykle.
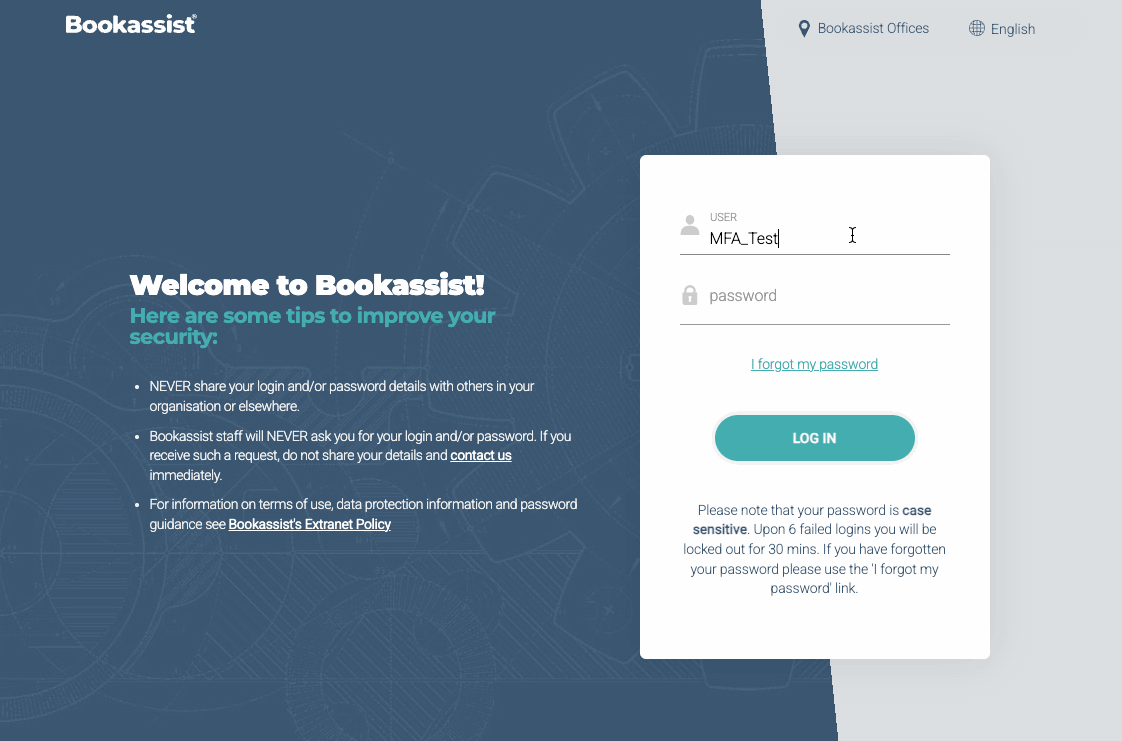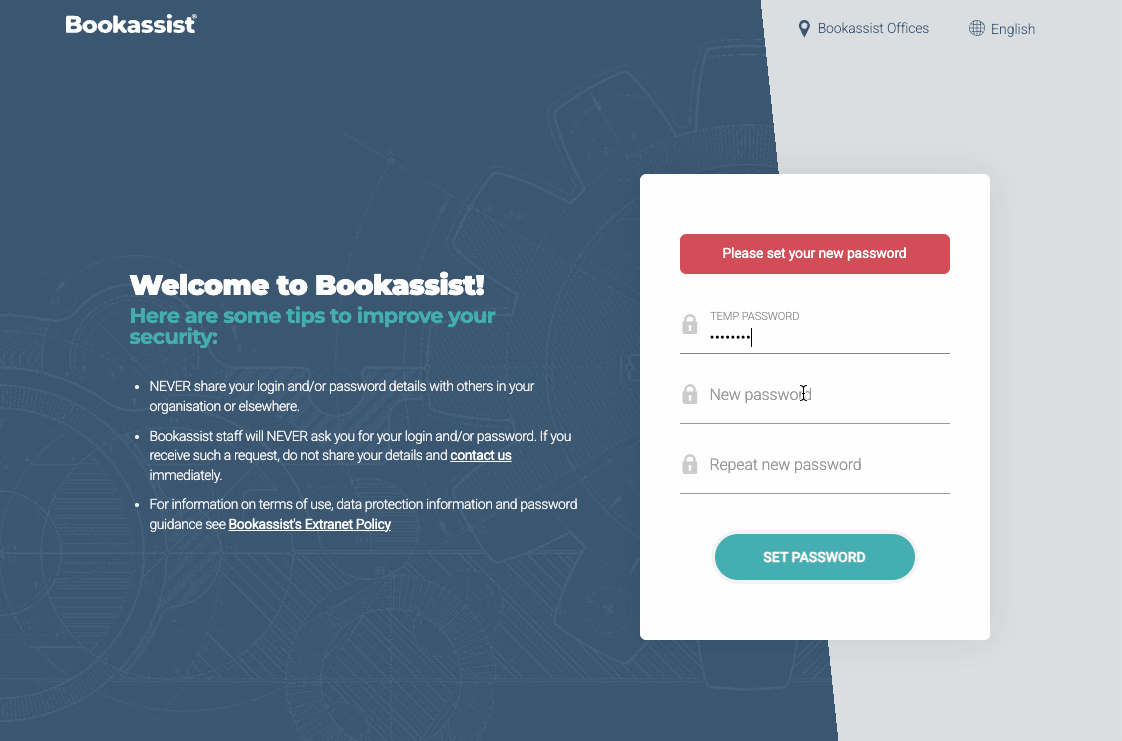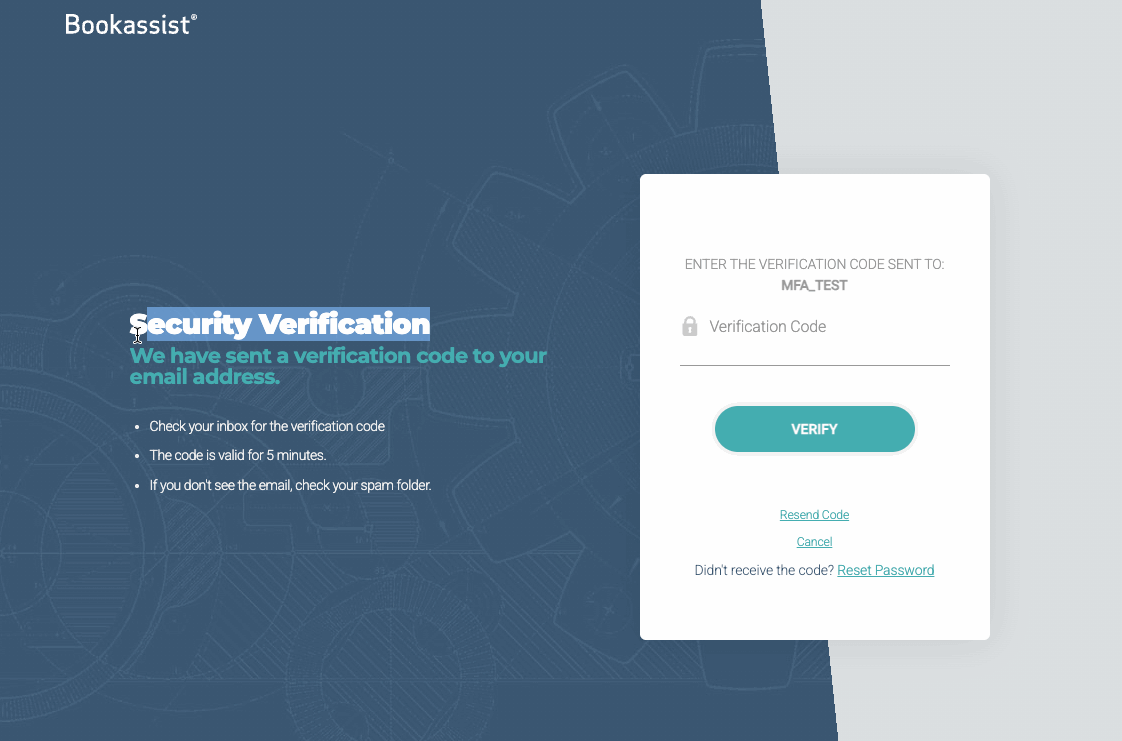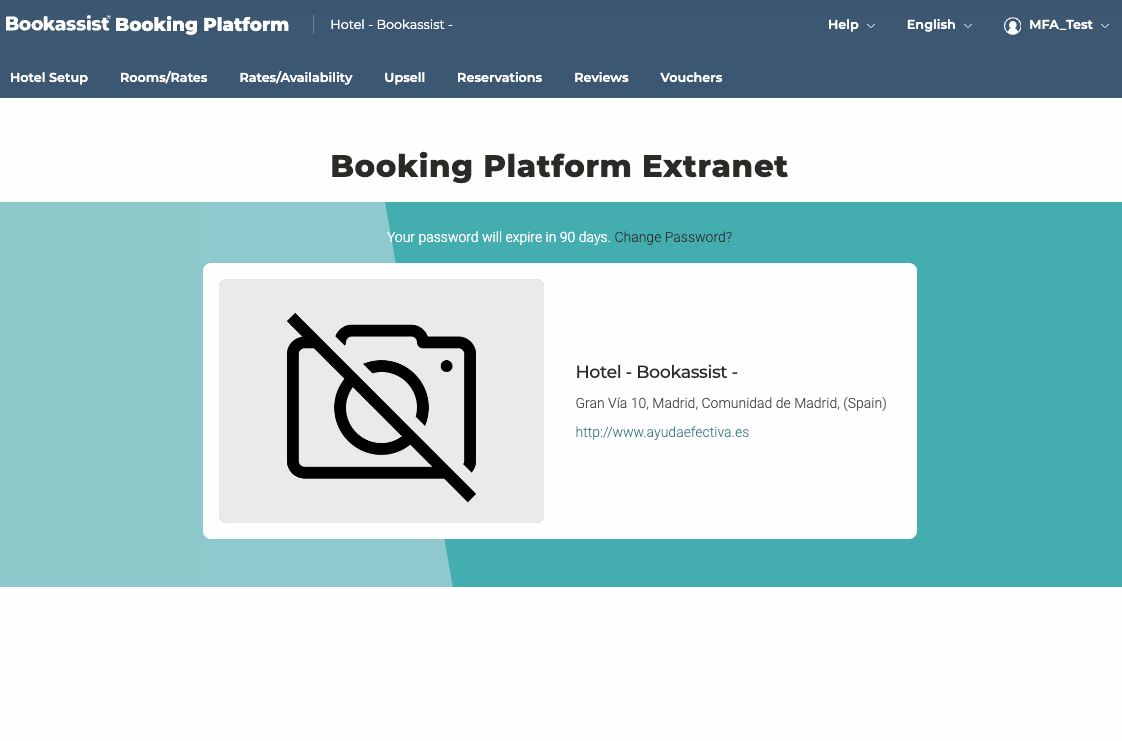
- Proszę poczekać na e-mail z jednorazowym kodem weryfikacyjnym, wysyłany na adres przypisany do nazwy użytkownika.
- Proszę wpisać kod na ekranie weryfikacji, aby dokończyć logowanie.
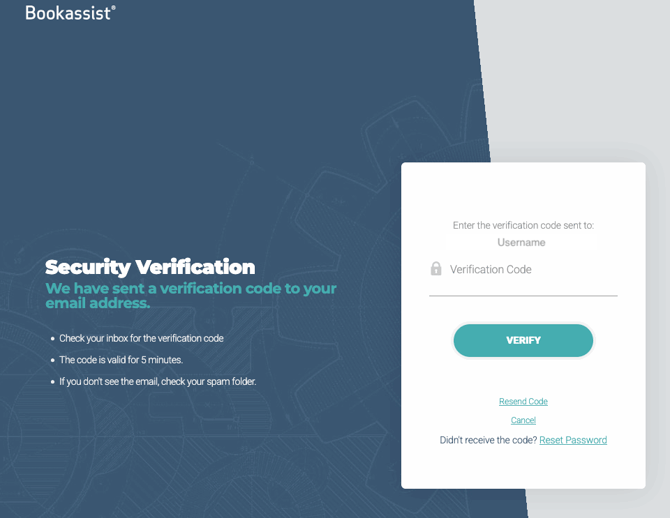
Kod jest:
- Jednorazowy — każdy kod można wykorzystać tylko raz.
- Ograniczony czasowo — traci ważność po 5 minutach, dlatego najlepiej sprawdzić e-mail od razu po pojawieniu się prośby o kod.
- Łatwy do ponownego wysłania — jeśli kod nie dotarł, wystarczy wybrać opcję Wyślij kod ponownie na ekranie weryfikacji.
⚠️ Jeśli kod nie dotrze od razu, prosimy odświeżyć skrzynkę odbiorczą i na wszelki wypadek sprawdzić również folder „spam”, zanim zamówią Państwo nowy.
Zaufana przeglądarka
Po poprawnym wpisaniu kodu MFA dana przeglądarka staje się zaufana na 30 dni.
W tym czasie logują się Państwo nazwą użytkownika i hasłem i wchodzą prosto do BEX – bez kodu i bez czekania na e-mail. Ponowna weryfikacja będzie potrzebna przy pierwszym użyciu nowej przeglądarki lub nowego urządzenia oraz raz na 30 dni.
Jeden WAŻNY wyjątek: jeśli mają Państwo dostęp do danych kart kredytowych
Zaufana przeglądarka dotyczy wyłącznie użytkowników, którzy NIE mają dostępu do danych kart kredytowych.
Użytkownicy z dostępem do danych kart nadal będą proszeni o kod weryfikacyjny przy każdym logowaniu, bez okresu 30 dni.
Nie jest to nasza decyzja: zasady bezpieczeństwa kart płatniczych, których przestrzegamy, wymagają, aby każda osoba mająca dostęp do danych kart podawała drugi składnik przy absolutnie każdym logowaniu.
Kiedy kod jest nadal wymagany
- Przy pierwszym użyciu nowej przeglądarki lub urządzenia
- W oknie prywatnym lub incognito, za każdym razem
- Po wyczyszczeniu danych przeglądania
- Co 30 dni, w każdej przeglądarce
- Po zmianie lub zresetowaniu hasła
- Po zmianie roli, uprawnień, statusu konta lub adresu e-mail
Najczęstsze problemy i sposoby ich rozwiązania
Mój adres e-mail jest nieprawidłowy lub przestał działać
Jeśli adres e-mail przypisany do nazwy użytkownika jest błędny, zawiera literówkę lub z jakiegokolwiek powodu jest nieaktywny, kod weryfikacyjny nie zostanie dostarczony — oznacza to, że logowanie nie będzie mogło zostać dokończone, ponieważ bez kodu nie da się przejść etapu weryfikacji. Jeśli podejrzewają Państwo, że tak może być (na przykład nigdy nie pojawiła się prośba o podanie kodu, albo wiadomo, że zarejestrowany adres jest nieaktualny), prosimy o niezwłoczny kontakt z administratorem Bookassist w hotelu lub z naszym zespołem wsparcia w celu poprawienia adresu. Warto sprawdzić poprawność adresu e-mail każdego użytkownika przed kolejnym odnowieniem hasła, aby uniknąć niespodziewanej blokady.
Nie otrzymałem/otrzymałam kodu weryfikacyjnego
Proszę odczekać kilka minut i odświeżyć skrzynkę odbiorczą — pierwsza wiadomość e-mail czasem dociera nieco dłużej niż zwykle. Warto również sprawdzić folder spamu lub wiadomości-śmieci, ponieważ automatyczne e-maile czasem trafiają tam przez pomyłkę.
Temat wiadomości e-mail: Bookassist Security Verification Code
Od: no-reply@bookassist.com
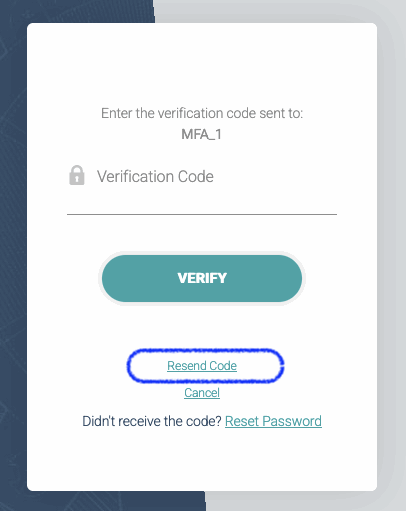
Jeśli kod nadal nie dotarł, proszę skorzystać z opcji Wyślij kod ponownie na ekranie weryfikacji, aby otrzymać nowy.
Mój kod jest oznaczony jako wygasły
Kody są ważne tylko przez 5 minut ze względów bezpieczeństwa. Jeśli kod wygasł, wystarczy poprosić o nowy i spróbować ponownie.
Wpisałem/wpisałam kod, ale nie jest akceptowany
Proszę sprawdzić, czy skopiowano cały kod, bez dodatkowych spacji lub brakujących cyfr. W przypadku kilkukrotnego wpisania nieprawidłowego kodu może pojawić się prośba o chwilę odczekania przed kolejną próbą — to standardowe zabezpieczenie przed powtarzającymi się nieudanymi próbami.
W ogóle nie otrzymuję żadnych e-maili
Kody weryfikacyjne są zawsze wysyłane na adres e-mail przypisany do nazwy użytkownika. Jeśli adres e-mail został niedawno zmieniony, skrzynka jest współdzielona z innymi użytkownikami, lub nie wiadomo, jaki adres widnieje w systemie, prosimy o kontakt z administratorem Bookassist w hotelu lub z naszym zespołem wsparcia w celu jego sprawdzenia i aktualizacji. Przypominamy: dla jak najbezpieczniejszego korzystania z systemu każda nazwa użytkownika powinna mieć własny, unikalny adres e-mail, sprawdzany wyłącznie przez daną osobę.
Moje konto zostało tymczasowo zablokowane
Nie ma to bezpośredniego związku z MFA: po 6 nieudanych próbach logowania z nieprawidłowym hasłem extranet blokuje konto na 30 minut jako standardowy środek bezpieczeństwa. Wystarczy odczekać do zniesienia blokady lub skorzystać z opcji Nie pamiętam hasła, aby je zresetować.
Nie spodziewałem/spodziewałam się tego dodatkowego kroku
Jeśli MFA pojawia się niespodziewanie podczas logowania, oznacza to po prostu, że konto osiągnęło zaplanowany termin odnowienia hasła. Jest to zachowanie oczekiwane, a nie oznaka jakiegokolwiek problemu z kontem.
Najczęściej zadawane pytania
Czy muszę zainstalować aplikację lub fizyczny klucz bezpieczeństwa? Nie. Weryfikacja odbywa się wyłącznie za pomocą e-maila — nie jest wymagane żadne dodatkowe oprogramowanie ani sprzęt.
Czy to jednorazowa konfiguracja, czy trzeba to robić za każdym razem? Rejestracja w MFA odbywa się jednorazowo, podczas najbliższego odnowienia hasła. Później, przy każdym logowaniu, pojawi się prośba o wpisanie jednorazowego kodu jako standardowy element procesu logowania.
Czy mogę wyłączyć MFA? MFA stanowi kluczowy element ochrony kont extranetu i danych gości, dlatego nie jest to funkcja, którą poszczególni użytkownicy mogą samodzielnie wyłączyć. W razie obaw dotyczących wpływu MFA na pracę zespołu prosimy o kontakt z naszym zespołem wsparcia.
Co zrobić, jeśli nie mam już dostępu do e-maila przypisanego do mojej nazwy użytkownika? Prosimy o jak najszybszy kontakt z administratorem Bookassist w hotelu lub z naszym zespołem wsparcia, aby adres e-mail na koncie mógł zostać poprawiony.
Czy dwóch użytkowników może współdzielić ten sam adres e-mail? Nie jest to zalecane. Aby MFA działało sprawnie i bezpiecznie, każda nazwa użytkownika powinna mieć własny, unikalny adres e-mail, sprawdzany wyłącznie przez daną osobę. Współdzielenie skrzynki przez wielu użytkowników może prowadzić do opóźnień w otrzymywaniu kodów, niejasności co do tego, kto powinien na nie reagować, oraz obniża poziom bezpieczeństwa, jaki MFA ma zapewniać.
We dwoje korzystamy z komputera w recepcji. Czy to znaczy, że mój współpracownik wejdzie na moje konto? Nie. Owe 30 dni przypisane jest do osoby, a nie do komputera. Współpracownik nadal loguje się własną nazwą użytkownika i hasłem i zostanie poproszony o swój własny kod. To, że korzysta z tej samej maszyny, nie otwiera niczego na Państwa koncie.
Korzystam z BEX w pracy i w domu. Czy muszę weryfikować się na obu? Tak, raz na każdym – a następnie każde urządzenie jest zapamiętywane osobno na własne 30 dni. To samo dotyczy telefonu lub tabletu.
Dlaczego system pamięta mojego współpracownika, a mnie nie? Najbardziej prawdopodobnym powodem jest to, że ta osoba ma na swoim koncie dostęp do danych kart, a Państwo nie – albo odwrotnie. Każdy, kto widzi dane kart kredytowych, jest proszony o kod za każdym razem.
Czy mogą Państwo zapamiętać moją przeglądarkę na dłużej niż 30 dni? Nie, i jest to te same 30 dni dla wszystkich. To równowaga, na którą się zdecydowaliśmy pomiędzy wygodą a właściwą ochroną kont.
Co, jeśli ktoś ukradnie mi laptopa? Prosimy o natychmiastowy kontakt i zmianę hasła. Zmiana hasła anuluje wszystkie przeglądarki, które dla Państwa zapamiętaliśmy, na każdym komputerze – osoba, która ma laptopa, potrzebowałaby więc nowego hasła i świeżego kodu, aby cokolwiek zrobić.
Potrzebują Państwo dodatkowej pomocy?
W przypadku problemów nieopisanych w tym artykule lub jakichkolwiek niejasności dotyczących procesu, nasz zespół wsparcia pozostaje do Państwa dyspozycji.