En Bookassist, mantener seguros tu cuenta y los datos de tus huéspedes es siempre una prioridad. Como parte de nuestra inversión continua en la seguridad de la plataforma, hemos introducido un paso de verificación adicional para los inicios de sesión en la extranet: autenticación multifactor (MFA).
Míralo en acción:
¿Qué es la autenticación multifactor?
La autenticación multifactor (MFA) es un método de seguridad que te pide confirmar tu identidad de dos formas distintas antes de iniciar sesión, en lugar de depender únicamente de la contraseña.
Con la MFA activada, iniciar sesión en la extranet de Bookassist implica:
- Algo que sabes — tu usuario y contraseña, como siempre.
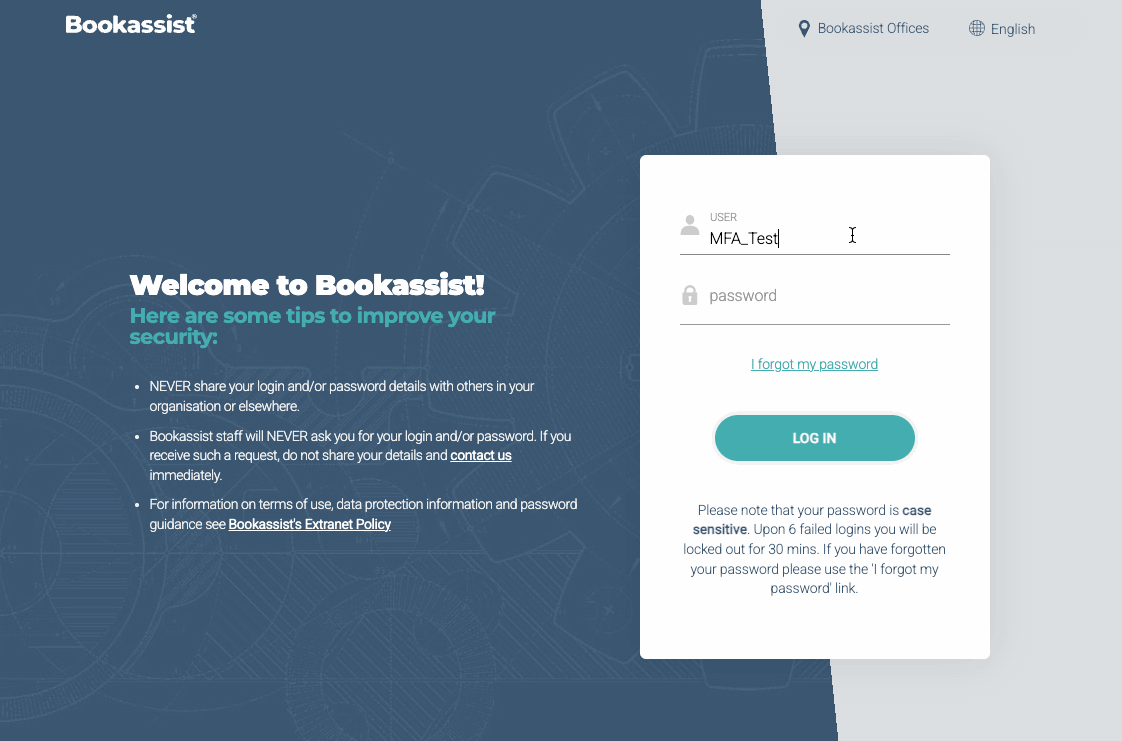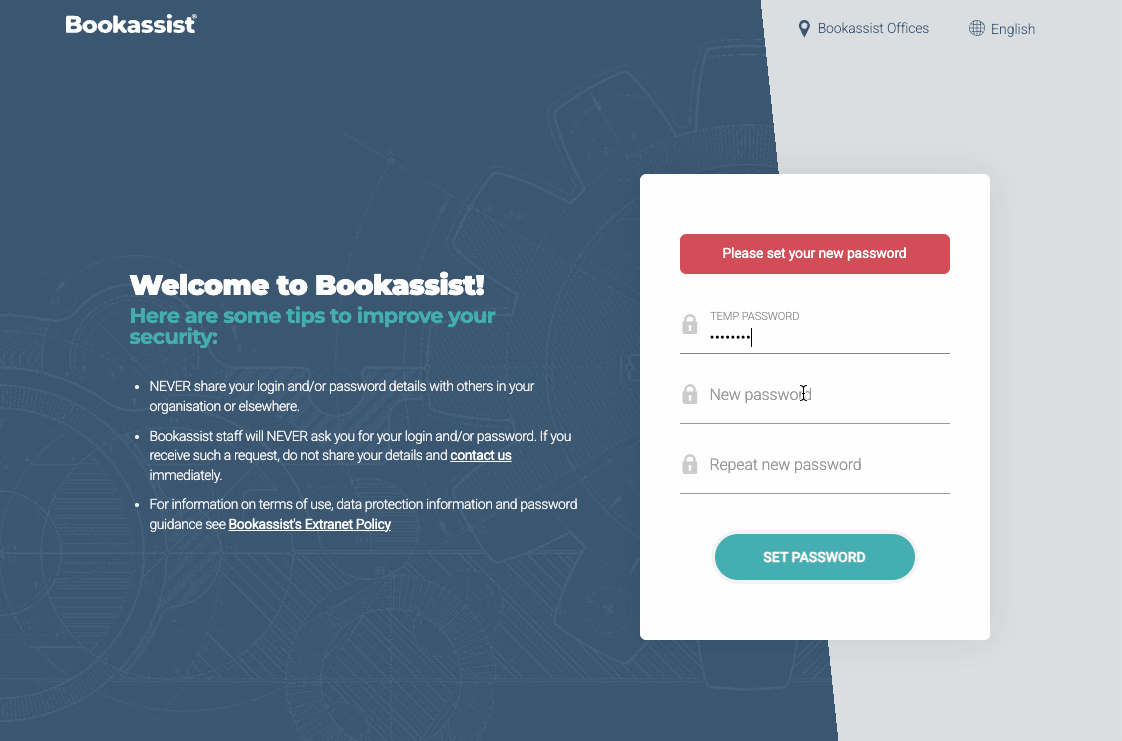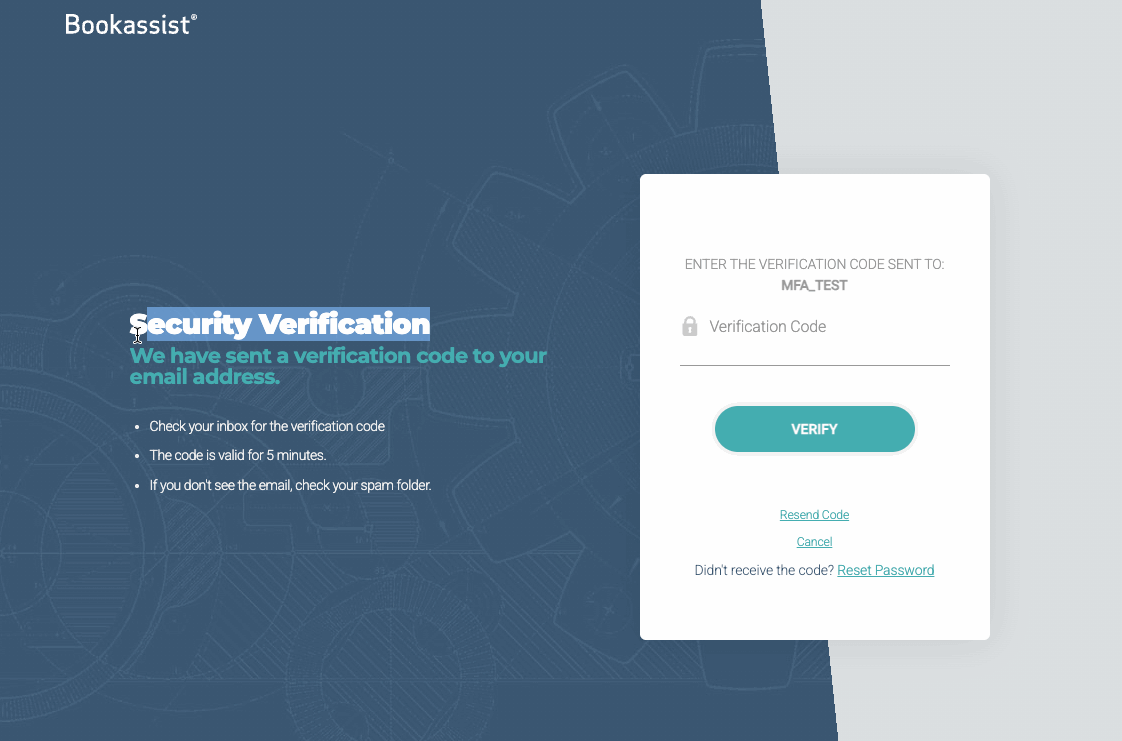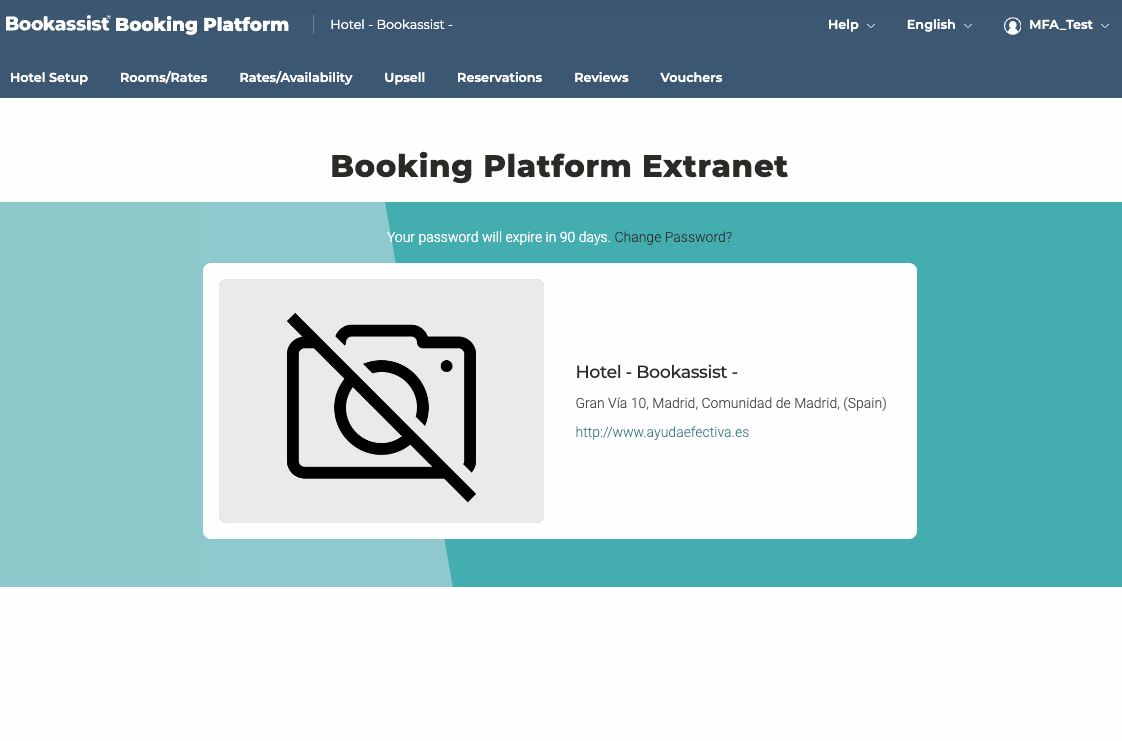
- Algo que tienes — un código de verificación de un solo uso enviado a la dirección de correo asignada a tu usuario.
Solo alguien con acceso tanto a tu contraseña como a tu correo puede completar un inicio de sesión, lo que hace mucho más difícil que otra persona acceda a tu cuenta, incluso si tu contraseña llegara a ser adivinada, robada o filtrada.
Consejo: usa una dirección de correo única y válida para cada usuario. Cada usuario debería tener asignada su propia dirección de correo individual y en funcionamiento, en lugar de compartir una misma bandeja de entrada entre varios miembros del equipo. Esto garantiza que los códigos de verificación lleguen siempre a la persona correcta con rapidez, evita confusiones sobre quién debe consultar el código y mantiene el acceso de cada persona correctamente vinculado a ella — algo importante para usar la MFA de forma correcta y segura.
Esto es imprescindible, no solo recomendable. Si la dirección de correo asignada a un usuario no es válida, tiene un error o ha dejado de funcionar, el código de verificación simplemente no podrá entregarse, lo que significa que ese usuario no podrá completar el inicio de sesión en absoluto. Asegúrate de que el correo de cada usuario sea correcto y esté activo antes de su próxima renovación de contraseña, para evitar quedarte bloqueado fuera de la extranet.
¿Por qué MFA?
En Bookassist, proteger tu cuenta y tu información es una prioridad. Siempre estamos buscando formas de hacer que la extranet de Bookassist sea más segura. La autenticación multifactor (MFA) es el último paso de ese esfuerzo continuo. Añade una sencilla capa adicional de protección a las medidas de seguridad ya existentes, ayudando a garantizar que solo los usuarios autorizados puedan acceder a la extranet.
Este trabajo también respalda nuestro compromiso con el cumplimiento de PCI DSS — el estándar de seguridad que regula cómo deben protegerse los datos de las tarjetas de pago — ayudándonos a mantener los datos de huéspedes y hoteles seguros conforme a los estándares más exigentes del sector, hoy y a medida que surgen nuevas buenas prácticas.
La introducción de la MFA forma parte de nuestro compromiso continuo de ofrecer a nuestros clientes una experiencia de extranet segura y fiable.
Algunas cosas que conviene saber sobre cómo hemos planteado este cambio:
- Sin aplicaciones que instalar. Los códigos de verificación se envían por correo electrónico, así que no hay nada que descargar ni configurar en tu teléfono u ordenador.
- Sin interrupciones repentinas. No se te cerrará la sesión ni se te bloqueará sin previo aviso. La MFA se activará automáticamente en tu cuenta la próxima vez que se te pida renovar tu contraseña.
- Impacto mínimo en el día a día. Una vez activada, el único cambio en tu rutina será introducir un breve código de tu correo cada vez que inicies sesión.
Cómo funciona la MFA para ti
¿Cuándo se aplicará a mi cuenta?
Cada inicio de sesión sigue el mismo procedimiento sencillo:
- Introduce tu usuario y contraseña como de costumbre.
- Espera un correo con tu código de verificación de un solo uso, enviado a la dirección de correo asignada a tu usuario.
- Introduce el código en la pantalla de verificación para completar el inicio de sesión.
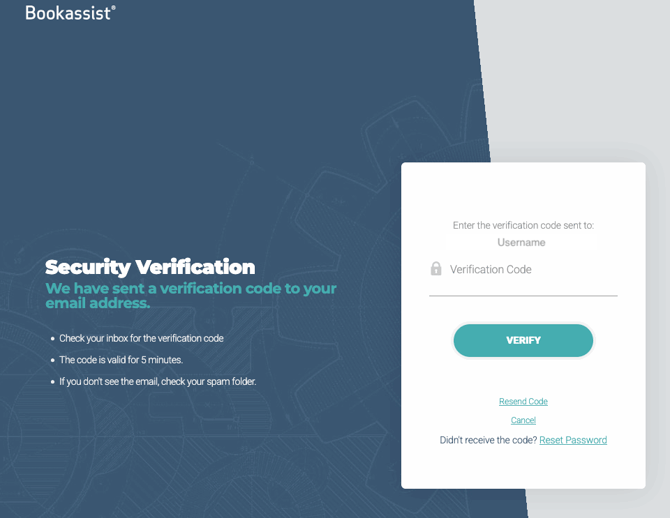
El código:
- Es de un solo uso — cada código solo puede utilizarse una vez.
- Tiene un tiempo limitado — caduca a los 5 minutos, así que lo mejor es revisar el correo en cuanto se te solicite.
- Se puede volver a solicitar fácilmente — si no te ha llegado, simplemente selecciona Reenviar código en la pantalla de verificación.
⚠️ Si no recibes el código de inmediato, actualiza la bandeja de entrada y, por precaución, revisa también la carpeta de spam antes de solicitar uno nuevo.
Navegador de confianza
Una vez que hayas introducido correctamente tu código MFA, ese navegador queda como de confianza durante 30 días.
Durante ese tiempo entras con tu usuario y tu contraseña y accedes directamente a BEX: sin código y sin esperar ningún correo. Volverás a verificarte la primera vez que uses un navegador o un dispositivo nuevo, y una vez cada 30 días.
Una excepción IMPORTANTE: si tienes acceso a los datos de tarjeta de crédito
El navegador de confianza se aplica únicamente a los usuarios que NO tienen acceso a los datos de tarjeta de crédito.
A los usuarios con acceso a datos de tarjeta se les seguirá pidiendo un código de verificación cada vez que entren, sin periodo de 30 días.
Esto no es algo que podamos elegir: las normas de seguridad de tarjetas que cumplimos exigen que a cualquier persona que pueda acceder a datos de tarjeta se le solicite su segundo factor en absolutamente todos los accesos.
Cuándo se sigue pidiendo el código
- La primera vez en un navegador o dispositivo nuevo
- En una ventana privada o de incógnito, siempre
- Después de borrar los datos de navegación
- Cada 30 días, en cada navegador
- Tras un cambio o restablecimiento de contraseña
- Tras un cambio de rol, permisos, estado de la cuenta o dirección de correo
Problemas habituales y cómo resolverlos
Mi dirección de correo no es válida o ha dejado de funcionar
Si la dirección de correo asignada a tu usuario es incorrecta, tiene un error tipográfico o está inactiva por cualquier motivo, el código de verificación no podrá entregarse — lo que significa que no podrás completar el inicio de sesión, ya que no hay forma de avanzar más allá del paso de verificación sin él. Si sospechas que puede ser tu caso (por ejemplo, nunca se te ha pedido un código, o sabes que tu dirección registrada está desactualizada), contacta de inmediato con nuestro equipo de soporte para que pueda corregirse. Conviene comprobar que el correo de cada usuario es válido antes de su próxima renovación de contraseña, para evitar quedarte bloqueado sin esperarlo.
No he recibido mi código de verificación
Espera unos minutos y actualiza tu bandeja de entrada — el primer correo a veces puede tardar un poco más de lo habitual en llegar. Revisa también tu carpeta de spam o correo no deseado, ya que los correos automáticos a veces acaban filtrados ahí por error.
-
Asunto del email: Bookassist Security Verification Code
-
De: no-reply@bookassist.com
Si sigue sin aparecer, utiliza la opción Reenviar código en la pantalla de verificación para solicitar uno nuevo.
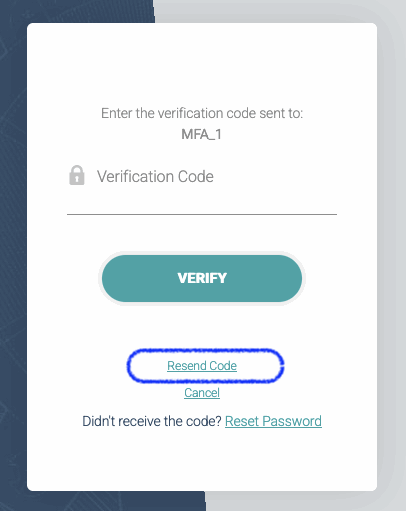
Mi código indica que ha caducado
Los códigos solo son válidos durante 5 minutos como medida de seguridad. Si el tuyo ha caducado, simplemente solicita uno nuevo e inténtalo de nuevo.
He introducido el código pero no se acepta
Comprueba que has copiado el código completo, sin espacios de más ni dígitos que falten. Si introduces un código incorrecto varias veces, es posible que se te pida esperar un momento antes de volver a intentarlo — es una medida de seguridad estándar frente a intentos fallidos repetidos.
No recibo ningún correo en absoluto
Los códigos de verificación siempre se envían a la dirección de correo asignada a tu usuario. Si has cambiado de dirección de correo recientemente, compartes bandeja de entrada con otros usuarios, o no estás seguro de qué dirección tienes registrada, contacta con el administrador de tu hotel en Bookassist o con nuestro equipo de soporte para que pueda comprobarse y actualizarse. Como recordatorio, cada usuario debería tener su propia dirección de correo única y revisada solo por esa persona, para la experiencia más segura posible.
Mi cuenta se ha bloqueado temporalmente
Esto es independiente de la MFA: tras 6 intentos fallidos de inicio de sesión con una contraseña incorrecta, la extranet bloquea la cuenta durante 30 minutos como medida de seguridad estándar. Simplemente espera a que se levante el bloqueo, o utiliza He olvidado mi contraseña para restablecerla.
No esperaba este paso adicional
Si la MFA aparece de forma inesperada al iniciar sesión, simplemente significa que tu cuenta ha alcanzado su renovación de contraseña programada. Es un comportamiento esperado y no una señal de que algo vaya mal con tu cuenta.
Preguntas frecuentes
¿Necesito instalar una aplicación o una llave de seguridad física? No. La verificación se realiza completamente por correo electrónico — no se necesita software ni hardware adicional.
¿Es una configuración única o tendré que hacerlo cada vez? El registro en la MFA se realiza una sola vez, durante tu próxima renovación de contraseña. A partir de ahí, se te pedirá introducir un código de un solo uso cada vez que inicies sesión, como parte habitual del proceso de acceso.
¿Puedo desactivar la MFA? La MFA es una parte esencial de cómo protegemos las cuentas de la extranet y los datos de los huéspedes, por lo que no es algo que los usuarios individuales puedan desactivar. Si te preocupa cómo puede afectar al trabajo de tu equipo, ponte en contacto con nuestro equipo de soporte.
¿Qué ocurre si ya no tengo acceso al correo asignado a mi usuario? Contacta con el administrador de tu hotel en Bookassist o con nuestro equipo de soporte lo antes posible para que la dirección de correo de tu cuenta pueda corregirse.
¿Pueden dos usuarios compartir la misma dirección de correo? No es recomendable. Para que la MFA funcione con fluidez y de forma segura, cada usuario debería tener su propia dirección de correo única, revisada únicamente por esa persona. Compartir una bandeja de entrada entre varios usuarios puede provocar retrasos en la recepción de los códigos, confusión sobre quién debe actuar sobre ellos, y reduce el beneficio de seguridad que la MFA está diseñada para ofrecer.
Compartimos el ordenador de recepción entre dos personas. ¿Significa eso que mi compañero puede entrar en mi cuenta? No. Los 30 días pertenecen a la persona, no al ordenador. Tu compañero sigue entrando con su propio usuario y su propia contraseña, y se le pedirá su propio código. El hecho de que use la misma máquina no abre nada de tu cuenta.
Uso BEX en el trabajo y en casa. ¿Tengo que verificarme en los dos? Sí, una vez en cada uno, y a partir de ahí cada uno se recuerda por separado durante sus propios 30 días. Lo mismo ocurre con un móvil o una tableta.
¿Por qué a mi compañero se le recuerda y a mí no? Lo más probable es que esa persona tenga acceso a datos de tarjeta en su cuenta y tú no, o al revés. A quien puede ver datos de tarjeta de crédito se le pide el código siempre.
¿Podéis recordar mi navegador durante más de 30 días? No, y son los mismos 30 días para todo el mundo. Es el equilibrio que hemos establecido entre comodidad y mantener las cuentas debidamente protegidas.
¿Y si me roban el portátil? Avísanos de inmediato y cambia tu contraseña. Cambiar la contraseña cancela todos los navegadores que estuviéramos recordando para ti, en todas las máquinas, de modo que quien tenga el portátil necesitaría tu nueva contraseña y un código nuevo para llegar a alguna parte.
¿Necesitas más ayuda?
Si te encuentras con algún problema que no se explique aquí, o si algo del proceso no queda claro, nuestro equipo de soporte está a tu disposición para ayudarte.